


Lo Stato tiene
Allarmi bomba, Piantedosi dice stop alla strategia del caos: “Non stiamo al loro gioco”. E sui cyberattacchi l’Italia fa scuola
Il ministro dell'Interno rassicura le famiglie: "Ogni segnalazione verrà sempre esaminata con la massima attenzione"
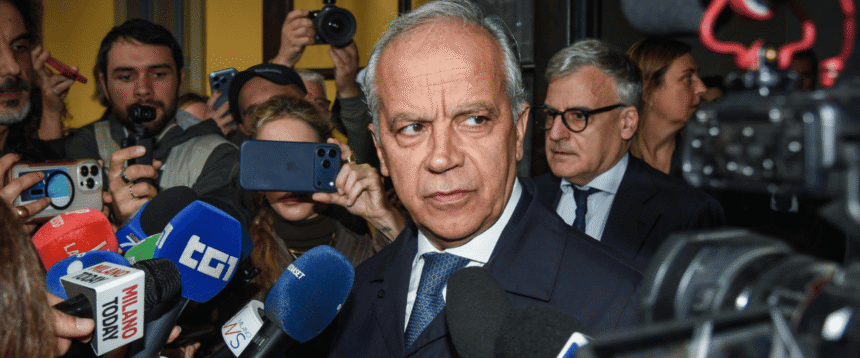
«Dobbiamo fare in modo di non prestarci al gioco di chi, anche utilizzando le opportunità fornite dai moderni strumenti tecnologici, vuole creare caos e sfiducia». È il monito del ministro dell’Interno Matteo Piantedosi dopo la raffica di allarmi bomba che ha coinvolto migliaia di scuole italiane, provocando evacuazioni e interruzioni delle lezioni. Il titolare del Viminale, con un messaggio pubblicato su X, ha annunciato nuove indicazioni operative per distinguere le minacce infondate dai pericoli concreti, affidando ai prefetti il coordinamento delle decisioni. E alle famiglie e agli insegnanti assicura: «Ogni segnalazione verrà sempre esaminata con la massima attenzione».
La nuova strategia contro gli allarmi bomba
La risposta del governo arriva dopo una sequenza di messaggi minatori inviati alle caselle di posta elettronica degli istituti. Soltanto giovedì 12 novembre, secondo i dati provvisori diffusi da Palazzo Chigi, 3.778 scuole hanno ricevuto minacce, ma le evacuazioni sono state 77. In 36 casi le lezioni sono riprese nella stessa mattinata.
L’obiettivo è evitare che una comunicazione anonima, magari spedita simultaneamente a centinaia di destinatari, basti a interrompere le attività scolastiche senza ulteriori elementi di pericolo. «Abbiamo stabilito di individuare e condividere con tutti i soggetti coinvolti, dalle forze di polizia agli istituti scolastici, fino ai gestori dei servizi, indicazioni utili a poter riconoscere meglio le minacce infondate», ha spiegato Piantedosi.
Saranno le autorità provinciali di pubblica sicurezza ad assumere la responsabilità delle valutazioni operative, sulla base delle informazioni raccolte. Una scelta che punta a garantire risposte proporzionate, senza lasciare i dirigenti scolastici soli davanti a decisioni delicate.
Intanto, le indagini proseguono per individuare i responsabili delle email firmate «Mikhail Andropov». Le Procure di Roma e Milano hanno aperto fascicoli per fare luce sulla vicenda. Il rischio, per il Viminale, è che gli autori delle intimidazioni riescano comunque a raggiungere il proprio obiettivo: provocare disordine e alimentare sfiducia nelle istituzioni.
Cyberattacchi, Piantedosi: “Danni minimi”
A stretto giro, il ministro non poteva che toccare anche il tema della sicurezza informatica. Intervenendo a Paestum alla tavola rotonda “Dalle lettere agli algoritmi: noi e l’intelligenza artificiale”, Piantedosi ha richiamato gli attacchi ai sistemi di refrigerazione dei supermercati europei, sottolineando la capacità di risposta italiana. «L’unico vero atto classificabile come attacco di cybersicurezza è stato quello alle strumentazioni della catena del freddo, ai frigoriferi», ha spiegato, riferendosi agli episodi delle ultime settimane.
Il confronto con gli altri Paesi è eloquente. «Noi abbiamo avuto solo 30 frigoriferi in altrettanti negozi che avevano queste strumentazioni. In Francia se ne sono registrati 700, in Belgio molti di più». Insomma, l’Italia le conseguenze sono state decisamente più contenute. «L’Italia ha avuto un danno minimo rispetto ad altri paesi».
L’allerta preventiva e la resilienza italiana
Secondo Piantedosi, la differenza nei danni registrati non sarebbe «casuale». L’Agenzia per la cybersicurezza nazionale aveva infatti lanciato un’allerta specifica alcune settimane prima, permettendo agli operatori di predisporre contromisure preventive. «Dei segnali positivi di resilienza del nostro sistema sono emersi in questo periodo di attacchi ricorrenti», ha osservato il ministro, rivendicando la capacità delle strutture italiane di adottare «contromisure».
Quindi, ribadisce il ministro, «il messaggio rassicurante che voglio dare, anche conoscendo qual è l’articolazione del nostro sistema, delle istituzioni che ci stanno lavorando, è sicuramente un messaggio rassicurante».